toan203/osv-ui

toan203/osv-ui

от toan203
MCP-сервер для безопасности зависимостей: сканирует npm, Python, Go и другие экосистемы на CVE. Интегрируется с AI-агентами, открывает визуальный дашборд с оценками риска и подсказками по исправлению. Работает локально, без регистрации.

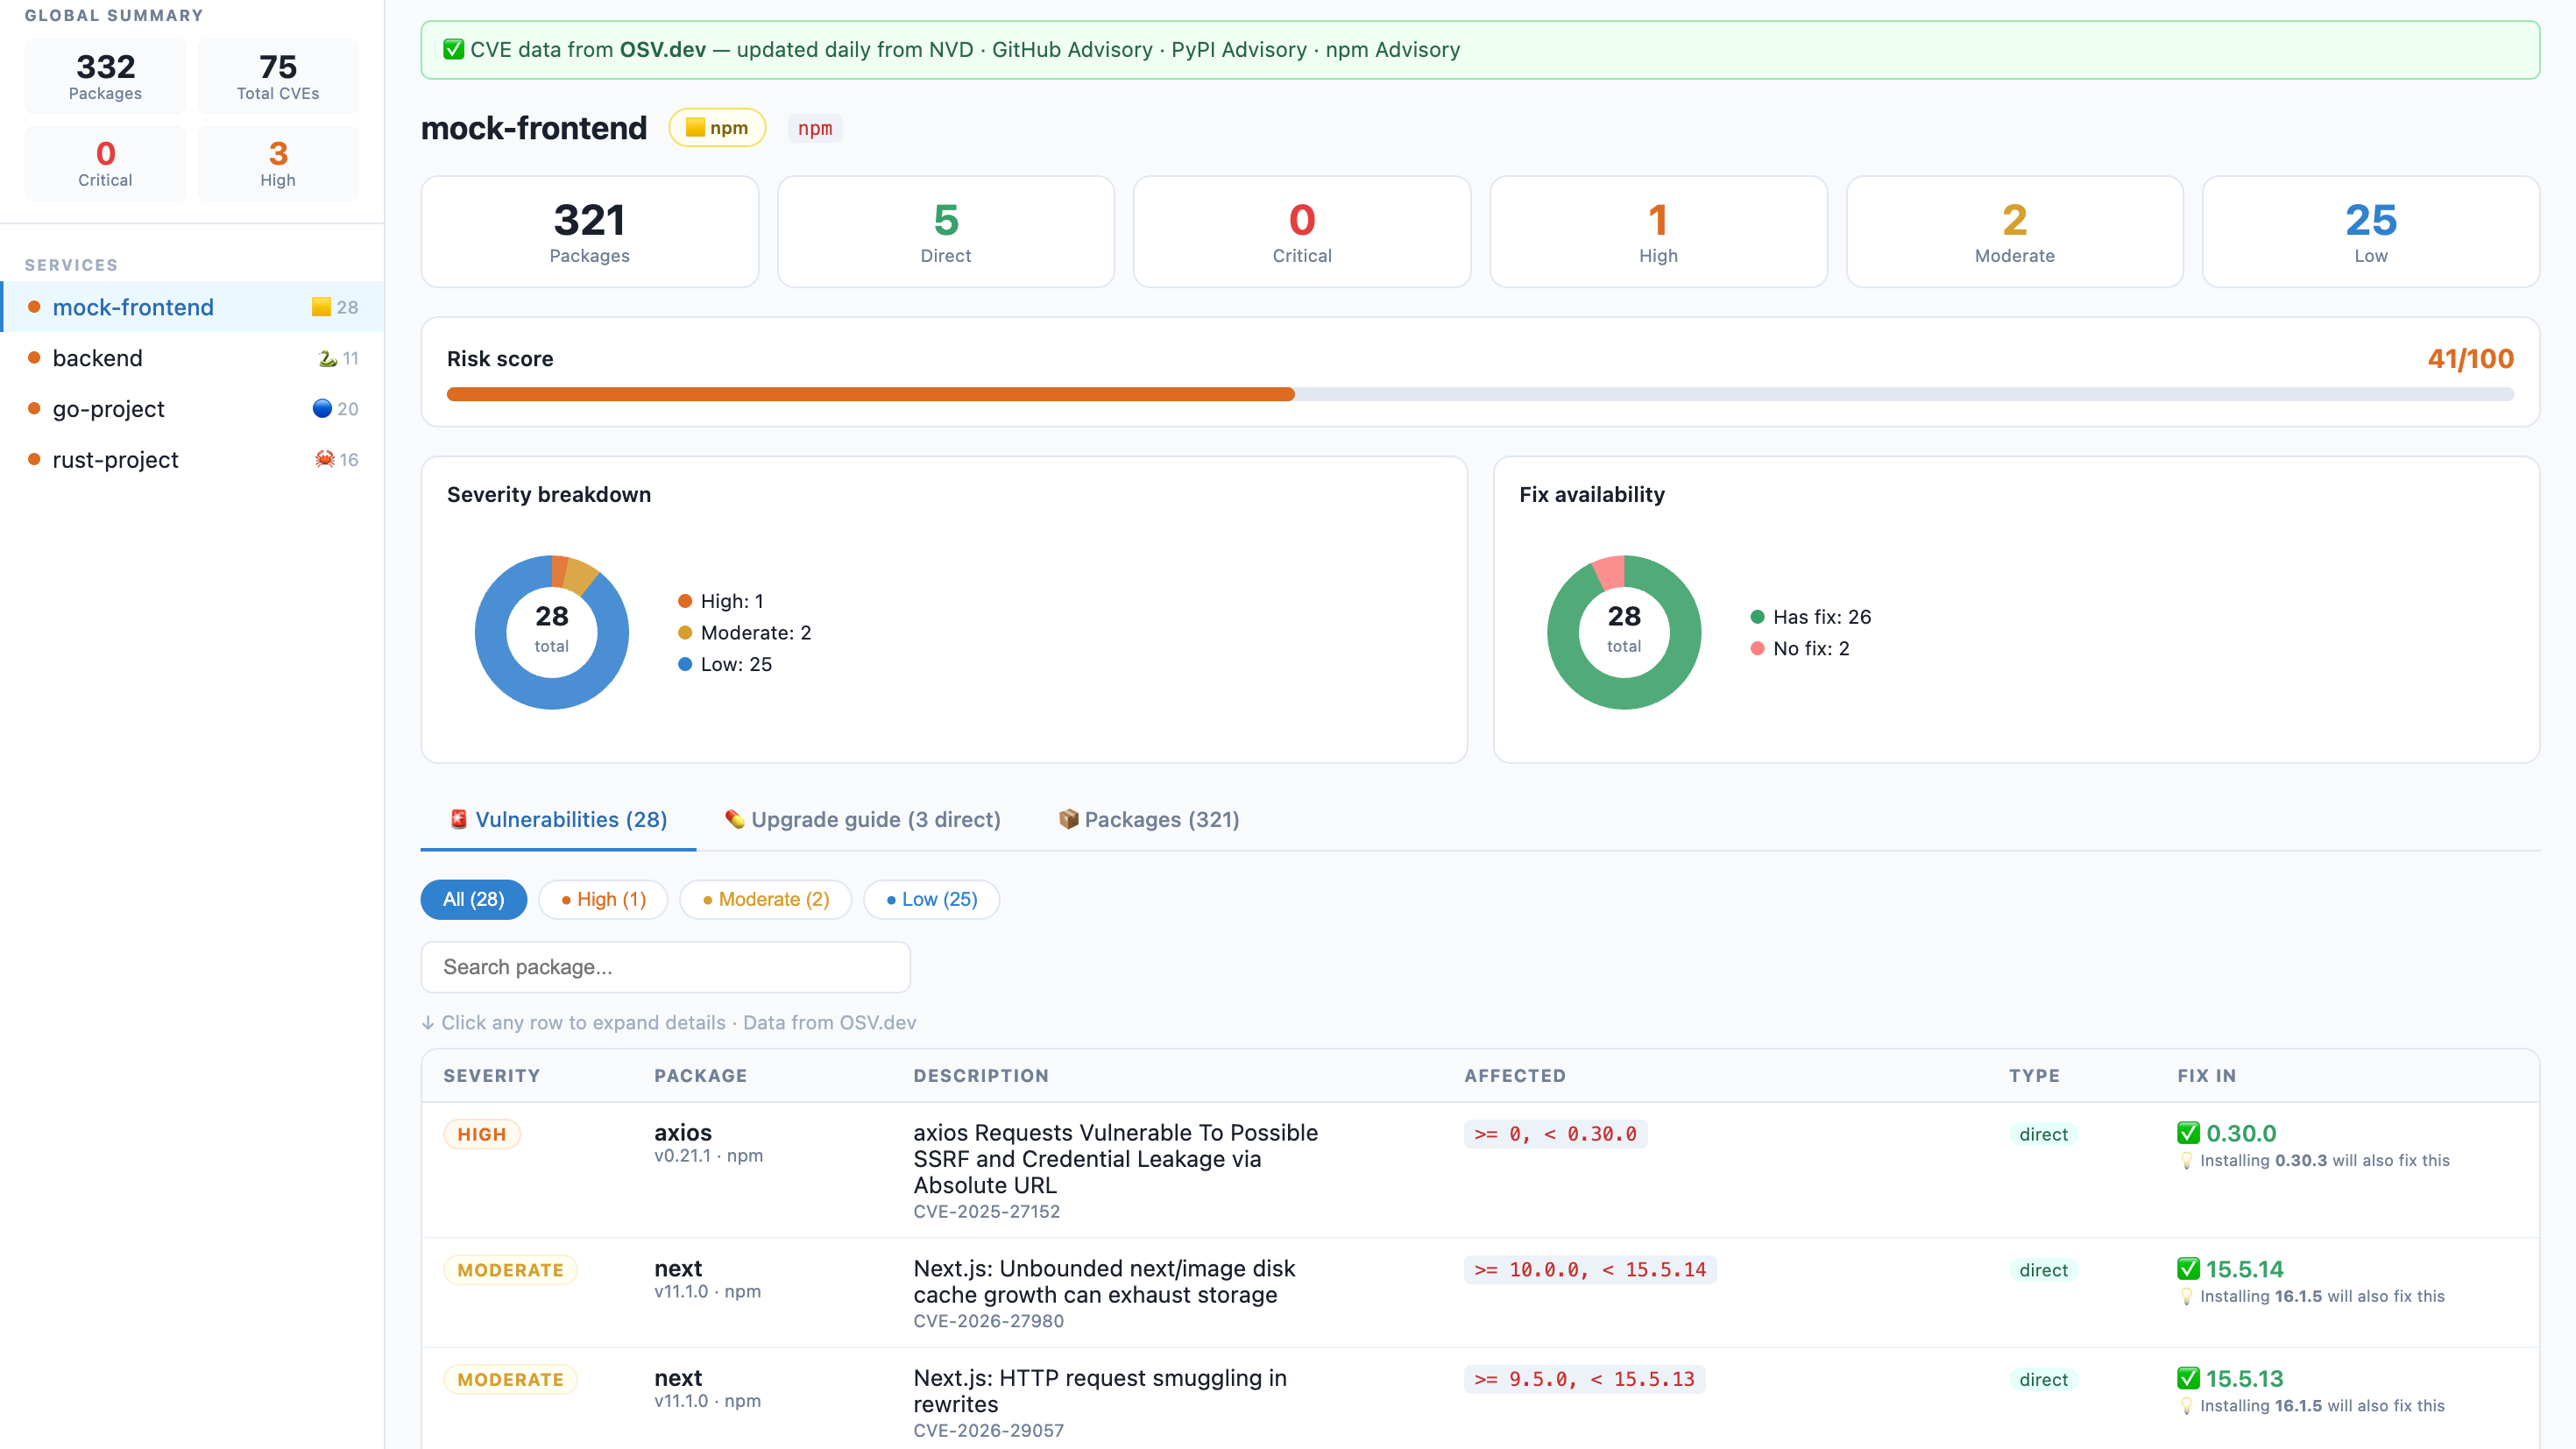
osv-ui dashboard

osv-ui

A beautiful, zero-config visual CVE dashboard for npm, Python, Go, Rust, Java, PHP, and Ruby projects.
One command. No signup. No API key. Runs 100% locally — your code never leaves your machine.

npm version npm version (mcp) npm downloads License: MIT PRs Welcome Node.js

🇻🇳 Tiếng Việt · 🇺🇸 English · 🇨🇳 中文 · 🇯🇵 日本語


The problem

$ npm audit

# ... 300 lines of this ...
# moderate  Regular Expression Denial of Service in semver
# package   semver
# patched in >=7.5.2
# ...
# 12 vulnerabilities (3 moderate, 6 high, 3 critical)

Nobody reads that. Security gets ignored. Dependencies stay vulnerable.

The solution

npx osv-ui

→ Opens a dashboard. Every CVE, every fix, all your services. Done.

Why give it a try?
  • Zero-config: No complex setup, no signup, no API key required.
  • Privacy First: Analysis is done 100% on your machine.
  • Fast & Visual: Real-time Risk Scores, vulnerability charts, and clear upgrade guides in seconds.
  • Multi-platform: Native support for Node.js (npm), Python, Go, Rust, Java, PHP, and Ruby.

Features

🌐 Multi-Ecosystem Scans package-lock.json, pnpm-lock.yaml, yarn.lock, Pipfile.lock, poetry.lock, requirements.txt, go.sum, Cargo.lock, pom.xml, composer.lock, Gemfile.lock
📡 Live CVE data Powered by OSV.dev — updated daily from NVD, GitHub Advisory, PyPI Advisory. No API key.
🏢 Multi-service Scan your entire monorepo in one command — frontend, backend, workers, ML services
💊 Fix guide Dependabot-style upgrade table: current version → safe version + one-click copy command
🔌 Built-in REST API Power your own security dashboards with GET /api/data or CLI export flags
🎯 Risk score 0–100 per service so you know where to focus first
🔍 CVE drill-down Click any row — CVSS score, description, NVD link, GitHub Advisory link
🌙 Dark Mode Eye-friendly security audits, day or night
Инструменты были проиндексированы:
apply_fixes

Выполняет команды обновления пакетов для исправления уязвимостей (CVE). ВАЖНО: Это РАЗРУШИТЕЛЬНОЕ действие, которое изменяет файлы пакетов. ВСЕГДА сначала вызывайте get_fix_commands и подтверждайте с пользователем перед вызовом этого. Возвращает вывод команды для каждого применённого исправления.

Параметры
  • dry_runboolean

    Если задано true, выводит команды без их выполнения. Полезно для финального шага подтверждения.

  • packagesstring[]обязательный

    Имена пакетов, которые нужно исправить. Указывайте их явно: никогда не исправляйте все без подтверждения пользователя.

  • pathstringобязательный

    Путь к каталогу проекта.

get_fix_commands

Получает безопасные команды обновления для уязвимых пакетов БЕЗ их выполнения. Используйте это, чтобы показать пользователю, что изменится, перед вызовом apply_fixes. Возвращает список команд, сгруппированных по экосистемам (npm, pip, go, cargo, Maven, Composer, Bundler).

Параметры
  • packagesstring[]

    Необязательно: возвращать команды исправления только для этих имён пакетов. Если не указано, возвращает все исправляемые пакеты.

  • pathstringобязательный

    Путь к каталогу проекта.

  • severity_filterenum

    Возвращает только исправления для этой степени серьёзности и выше. По умолчанию: все.

open_dashboard

Запустить визуальную панель osv-ui в браузере для просмотра человеком. Это шаг HUMAN-IN-THE-LOOP — всегда предлагайте его перед применением исправлений. Панель показывает полные сведения о CVE, диаграммы критичности и руководство по обновлению. Возвращает URL панели. Если уже запущена для этого пути, возвращает существующий URL.

Параметры
  • pathstring

    Путь к каталогу проекта, отображаемому на панели мониторинга.

  • portnumber

    Порт для запуска панели управления. По умолчанию: автоматически назначается, начиная с 2003.

scan_project

Сканирует директорию проекта на наличие уязвимостей CVE. Автоматически обнаруживает манифесты npm, Python, Go, Rust, Java/Maven, PHP/Composer и Ruby/Bundler. Запрашивает актуальные данные CVE с OSV.dev. Возвращает структурированный отчёт об уязвимостях с количеством по уровням серьёзности, оценкой риска и рекомендациями по исправлению. Используйте этот инструмент как первый шаг перед вызовом open_dashboard или apply_fixes.

Параметры
  • offlineboolean

    Если true, пропускает запрос к OSV.dev и только парсит манифесты. По умолчанию: false.

  • pathstring

    Абсолютный или относительный путь к каталогу проекта. По умолчанию используется текущая рабочая директория.

  • severity_filterenum

    Возвращает только уязвимости с этим уровнем серьезности или выше. По умолчанию: все.

2.0.0основная
1.1.0
1.0.7
1.0.6
1.0.5
1.0.4
1.0.3
1.0.2
1.0.1
1.0.0

Выберите клиент, чтобы установить toan203/osv-ui:

Любой клиент

Конфиг добавления MCP сервера стандартный, обычно он не меняется вообще, поэтому подходит практически к любому ИИ клиенту, поддерживающему MCP.

{
  "mcpServers": {
    "toan203-osv-ui-dz5ypq5sxs": {
      "command": "npx",
      "args": [
        "-y",
        "osv-ui-mcp"
      ]
    }
  }
}
CursorCursor

Перейдите по ссылке и сервер автоматически будет добавлен в Cursor. Либо откройте/создайте файл ~/.cursor/mcp.json(%USERPROFILE%\.cursor\mcp.json на Windows) и добавьте конфиг сервера:

{
  "mcpServers": {
    "toan203-osv-ui-dz5ypq5sxs": {
      "command": "npx",
      "args": [
        "-y",
        "osv-ui-mcp"
      ]
    }
  }
}
VS Code

Создайте .vscode/mcp.json в проекте (ключ верхнего уровня — servers):

{
  "servers": {
    "toan203-osv-ui-dz5ypq5sxs": {
      "type": "stdio",
      "command": "npx",
      "args": [
        "-y",
        "osv-ui-mcp"
      ]
    }
  }
}

Либо добавьте сервер через терминал:

code --add-mcp "{\"name\":\"toan203-osv-ui-dz5ypq5sxs\",\"type\":\"stdio\",\"command\":\"npx\",\"args\":[\"-y\",\"osv-ui-mcp\"]}"
ClaudeClaude Desktop

Откройте Settings → Developer → Edit Config — это откроет файл claude_desktop_config.json:

  • macOS: ~/Library/Application Support/Claude/claude_desktop_config.json
  • Windows: %APPDATA%\Claude\claude_desktop_config.json

Впишите сервер и полностью перезапустите Claude Desktop:

{
  "mcpServers": {
    "toan203-osv-ui-dz5ypq5sxs": {
      "command": "npx",
      "args": [
        "-y",
        "osv-ui-mcp"
      ]
    }
  }
}
Claude CodeClaude Code

Добавьте сервер одной командой в терминале:

claude mcp add toan203-osv-ui-dz5ypq5sxs -- npx -y osv-ui-mcp

Либо через JSON-конфиг:

claude mcp add-json toan203-osv-ui-dz5ypq5sxs "{\"command\":\"npx\",\"args\":[\"-y\",\"osv-ui-mcp\"]}"
CodexCodex

Добавьте сервер командой в терминале:

codex mcp add toan203-osv-ui-dz5ypq5sxs -- npx -y osv-ui-mcp

Либо вручную в ~/.codex/config.toml(%USERPROFILE%\.codex\config.toml на Windows):

[mcp_servers.toan203-osv-ui-dz5ypq5sxs]
command = "npx"
args = ["-y", "osv-ui-mcp"]
PerplexityPerplexity

MCP доступен подписчикам Perplexity Pro / Max / Enterprise. Локальные серверы — только в приложении для macOS.

  1. Откройте Настройки аккаунта → Connectors.
  2. Установите вспомогательное приложение PerplexityXPC (один раз).
  3. Нажмите Add Connector → вкладка Simple.
  4. В поле Server Name укажите toan203/osv-ui, а в поле команды запуска — строку ниже:
npx -y osv-ui-mcp

Нажмите Save и дождитесь статуса Running.

WindsurfWindsurf

Откройте Windsurf Settings → Cascade → MCP Servers или отредактируйте файл ~/.codeium/windsurf/mcp_config.json:

{
  "mcpServers": {
    "toan203-osv-ui-dz5ypq5sxs": {
      "command": "npx",
      "args": [
        "-y",
        "osv-ui-mcp"
      ]
    }
  }
}
ClineCline

В панели Cline нажмите иконку MCP Servers → Configure → Configure MCP Servers (или отредактируйте ~/.cline/mcp.json) и добавьте сервер:

{
  "mcpServers": {
    "toan203-osv-ui-dz5ypq5sxs": {
      "command": "npx",
      "args": [
        "-y",
        "osv-ui-mcp"
      ],
      "disabled": false,
      "autoApprove": []
    }
  }
}
Continue

Создайте файл в .continue/mcpServers/ (например toan203-osv-ui-dz5ypq5sxs.yaml) или добавьте блок в config.yaml. MCP работает только в режиме agent:

mcpServers:
  - name: toan203-osv-ui-dz5ypq5sxs
    command: npx
    args:
      - "-y"
      - "osv-ui-mcp"
Zed

Выполните agent: add context server или откройте настройки (zed: open settings file) и добавьте сервер в объект context_servers:

{
  "context_servers": {
    "toan203-osv-ui-dz5ypq5sxs": {
      "command": "npx",
      "args": [
        "-y",
        "osv-ui-mcp"
      ]
    }
  }
}

Похожие MCP-сервера

infai-tech/vulnfeed-mcp

infai-tech/vulnfeed-mcp

от infai-tech

MCP инструмент для сканирования зависимостей проектов на уязвимости. Обогащает EPSS-оценками, рекомендует исправления. Поддерживает npm, pip и Go. Помогает разработчикам мониторить безопасность.

Python⭐ 1
qianniuspace/mcp-security-audit

qianniuspace/mcp-security-audit

от qianniuspace

MCP-сервер Security Audit Tool проверяет npm-зависимости на уязвимости в реальном времени. Он подключается к удалённому реестру npm и выдаёт отчёты с уровнями критичности, CVSS-оценками и рекомендациями по исправлению. Полезен разработчикам для автоматизации безопасности в MCP-среде.

TypeScript⭐ 57
piiiico/proof-of-commitment

piiiico/proof-of-commitment

от piiiico

MCP-сервер для оценки рисков цепочки поставок пакетов (npm, PyPI, Rust, Go) через поведенческие сигналы: единственный издатель, давность, частота релизов. Помогает DevSecOps выявить скрытые угрозы ...

TypeScript⭐ 8
Thezenmonster/agentscore-mcp-server

Thezenmonster/agentscore-mcp-server

от thezenmonster

MCP сервер для оценки безопасности пакетов: сканирует зависимости, выносит вердикты доверия, проверяет уязвимости и настраивает CI-политику. Восемь инструментов без API-ключа. Помогает разработчикам принимать решения о безопасности MCP.

TypeScript⭐ 1
cuttalo/depscope

cuttalo/depscope

от cuttalo

MCP сервер DepScope проверяет пакеты в 19 экосистемах - выявляет галлюцинации, устаревшие и вредоносные зависимости. Помогает AI-агентам избегать установки вымышленных и опасных пакетов.

⭐ 1
rad-security/mcp-server

rad-security/mcp-server

от rad-security

MCP сервер RAD Security - AI-аналитика безопасности для Kubernetes и облачных сред. С его помощью инвентаризируйте кластеры, ищите CVE, анализируйте runtime и сети. Инструмент для DevOps и инженеров безопасности.

TypeScript⭐ 6
© Каталог MCP, 2026. Все права защищены.
Проект не аффилирован с Anthropic и любыми упомянутыми продуктами.
Все названия и торговые марки принадлежат их владельцам.
Контакты для связи: hi@mcp-katalog.ru

Лука Никитин